Nginx 403 Forbidden 오류 해결법: 파일 권한과 설정을 단계 별로 확인하기
Nginx로 웹사이트를 운영하다 보면 정상적으로 접속하던 페이지에서 갑자기 403 Forbidden 오류가 나타나는 경우가 있습니다. 브라우저에 403 Forbidden이라는 문구가 표시되면 서버가 요청을 받았지만 해당 페이지나 파일에 대한 접근을 허용하지 않았다는 의미입니다.
Nginx 403 오류는 단순한 파일 권한 문제로만 발생하지 않습니다. 웹사이트의 파일 및 디렉터리 권한, Nginx의 root와 location 설정, 기본 페이지인 index 파일, 접근 제한 규칙, 리눅스 보안 정책 등 다양한 원인이 영향을 줄 수 있습니다.
따라서 오류가 발생했을 때는 권한을
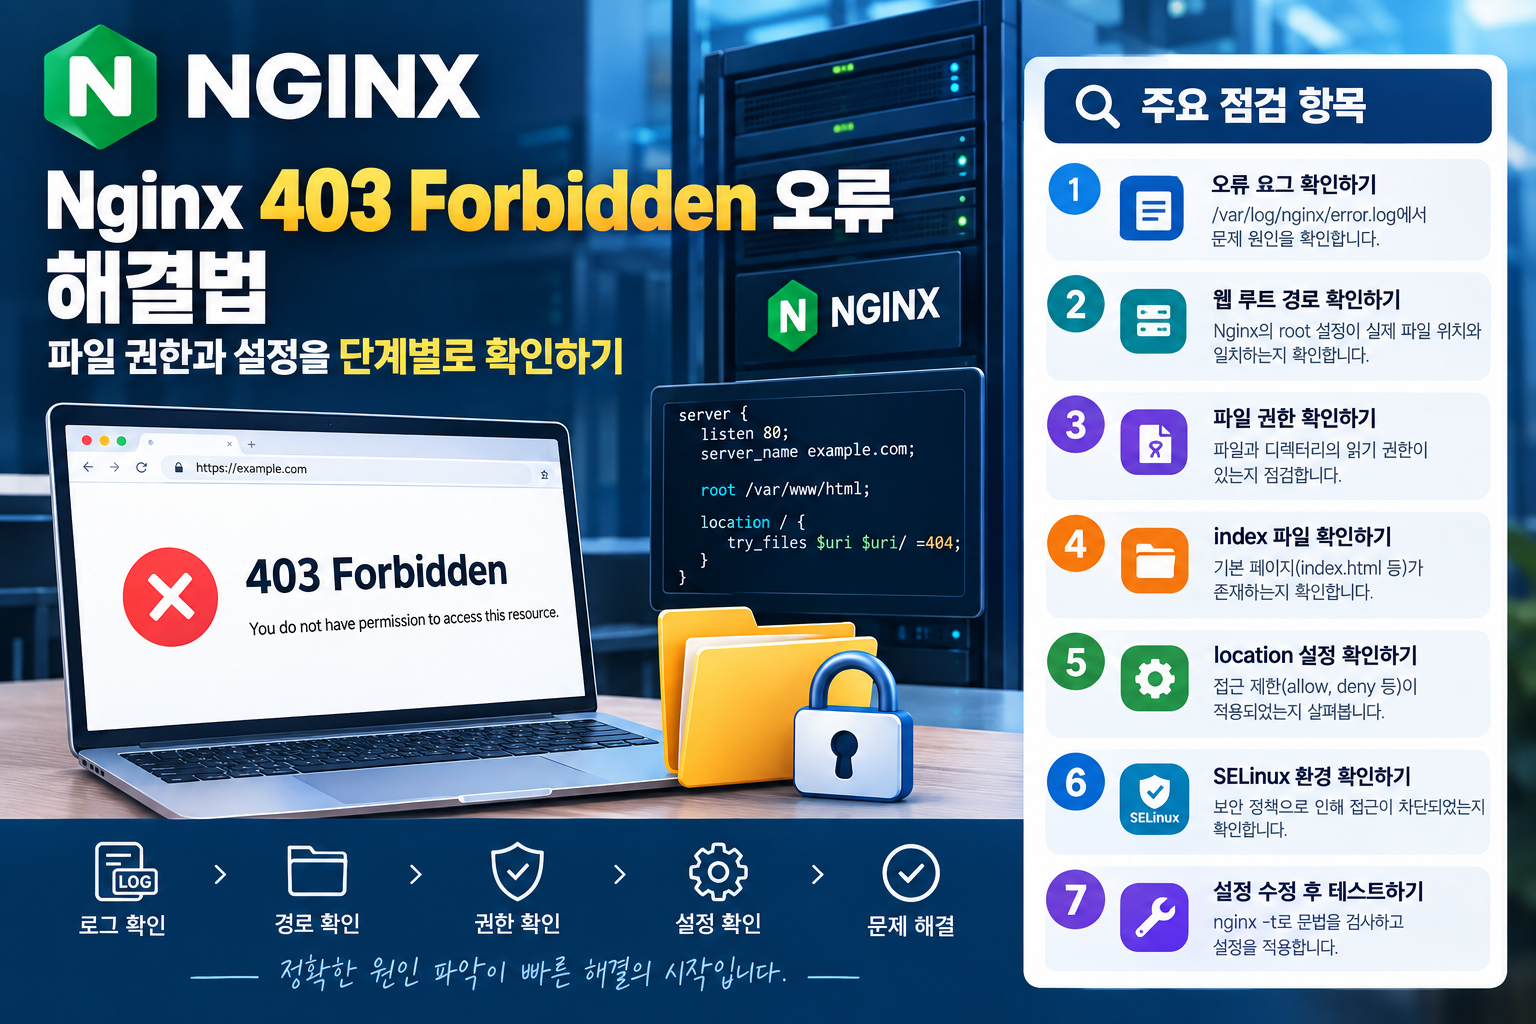
무작정 변경하기보다 파일 위치 → 권한 → Nginx 설정 → 로그 순서로 원인을 확인하는 것이 좋습니다.
Nginx 403 Forbidden이란?
HTTP 상태 코드 403은 서버가 요청을 이해했지만 접근을 허용하지 않는 상황을 나타냅니다.
예를 들어 웹 브라우저에서 다음과 같은 주소로 접속했다고 가정해 보겠습니다.
https://example.com/
Nginx가 웹사이트 파일을 찾았더라도 해당 파일을 읽을 권한이 없거나 특정 경로에 대한 접근이 차단되어 있다면 403 오류가 발생할 수 있습니다.
대표적인 원인은 다음과 같습니다.
- 파일에 필요한 읽기 권한이 없는 경우
- 디렉터리에 접근할 권한이 없는 경우
- Nginx의 웹 루트 경로가 잘못된 경우
- index.html 등의 기본 페이지가 없는 경우
- location 설정에서 접근을 차단한 경우
- allow 또는 deny 설정이 적용된 경우
- SELinux와 같은 보안 정책의 영향을 받는 경우
- 리버스 프록시 또는 백엔드 설정에 문제가 있는 경우
1. 먼저 Nginx 오류 로그를 확인하기
403 오류가 발생하면 가장 먼저 Nginx 오류 로그를 확인하는 것이 좋습니다.
일반적인 리눅스 환경에서는 다음 경로에서 오류 로그를 확인할 수 있습니다.
/var/log/nginx/error.log
최근 로그를 확인하려면 다음 명령을 사용할 수 있습니다.
sudo tail -n 50 /var/log/nginx/error.log
실시간으로 로그를 확인하려면 다음과 같이 실행합니다.
sudo tail -f /var/log/nginx/error.log
이 상태에서 문제가 발생한 페이지에 다시 접속하면 Nginx가 어떤 이유로 요청을 거부했는지 확인하는 데 도움이 됩니다.
403 오류를 해결할 때 로그를 먼저 확인하면 불필요하게 여러 설정을 변경하는 일을 줄일 수 있습니다.
2. Nginx의 root 경로 확인하기
두 번째로 확인할 부분은 Nginx의 root 설정입니다.
예를 들어 다음과 같은 설정이 있다고 가정하겠습니다.
server {
    listen 80;
    server_name example.com;

    root /var/www/html;
}
여기에서 root /var/www/html;은 웹사이트 파일을 찾는 기본 경로입니다.
따라서 실제 웹 파일이 다음 위치에 있는지 확인할 수 있습니다.
ls -la /var/www/html
다음과 같은 파일이 있다면 기본적인 웹사이트 구조를 확인할 수 있습니다.
index.html
about.html
contact.html
images/
반대로 실제 파일이 /home/user/site/에 있는데 Nginx의 root가 /var/www/html로 설정되어 있다면 원하는 파일을 정상적으로 제공하지 못할 수 있습니다.
현재 Nginx에 적용된 설정을 확인하려면 다음 명령을 사용할 수 있습니다.
sudo nginx -T
출력된 내용에서 root 항목을 찾아 실제 웹 파일 위치와 비교해 보세요.
3. 파일의 권한 확인하기
웹 파일이 존재한다면 다음으로 파일 권한을 확인합니다.
예를 들어 index.html의 권한을 확인하려면 다음 명령을 사용할 수 있습니다.
ls -l /var/www/html/index.html
결과는 다음과 비슷하게 표시될 수 있습니다.
-rw-r--r-- 1 www-data www-data 12345 Sep 16 10:00 index.html
여기에서 중요한 것은 Nginx 프로세스가 해당 파일을 읽을 수 있는지 여부입니다.
Nginx가 사용하는 실행 계정은 서버 환경이나 설정에 따라 다를 수 있기 때문에 특정 사용자로 무조건 파일 소유자를 변경하는 것은 바람직하지 않습니다.
먼저 현재 서버의 Nginx 실행 사용자와 파일 소유자, 권한을 함께 확인하는 것이 안전합니다.
4. 디렉터리 권한도 함께 확인하기
파일에 읽기 권한이 있어도 상위 디렉터리에 접근할 권한이 없다면 Nginx가 해당 파일을 읽지 못할 수 있습니다.
예를 들어 웹 파일이 다음 위치에 있다면,
/var/www/html/index.html
다음과 같이 각 디렉터리의 권한을 확인할 수 있습니다.
ls -ld /var
ls -ld /var/www
ls -ld /var/www/html
파일 하나만 확인하는 것보다 파일이 포함된 디렉터리까지 함께 확인하는 것이 중요합니다.
특히 웹사이트를 다른 위치로 이동하거나 새로운 디렉터리를 만든 직후 403 오류가 발생했다면 디렉터리 권한을 우선적으로 확인해 볼 필요가 있습니다.
5. index 파일이 있는지 확인하기
웹사이트 주소 뒤에 별도의 파일명을 입력하지 않고 접속하는 경우 Nginx는 기본적으로 설정된 index 파일을 찾습니다.
예를 들어 다음과 같은 설정이 있을 수 있습니다.
index index.html index.htm;
이 경우 웹 루트에 index.html 또는 index.htm 등의 파일이 있어야 합니다.
파일이 실제로 존재하는지 확인하려면 다음 명령을 사용합니다.
ls -l /var/www/html/index.html
만약 기본 페이지가 다른 이름으로 되어 있다면 Nginx의 index 설정과 실제 파일 이름이 일치하는지도 확인해야 합니다.
6. 디렉터리에 직접 접속했을 때 403이 발생하는 경우
다음과 같은 주소로 접속하는 상황을 생각해 볼 수 있습니다.
https://example.com/images/
해당 디렉터리에 index.html 같은 기본 페이지가 없고 디렉터리 목록 표시도 허용되지 않았다면 Nginx가 403 오류를 반환할 수 있습니다.
Nginx에는 디렉터리 파일 목록을 표시하는 autoindex 설정이 있습니다.
예를 들어 다음과 같이 설정할 수 있습니다.
location /images/ {
    autoindex on;
}
하지만 웹사이트의 디렉터리 목록을 외부에 공개하면 파일 구조가 노출될 수 있으므로 필요한 경우에만 사용하는 것이 좋습니다.
일반적인 웹사이트라면 디렉터리 목록을 무조건 활성화하기보다 필요한 기본 페이지를 제공하는 방법을 우선적으로 고려하는 것이 안전합니다.
7. location 설정 확인하기
Nginx에서는 URL 경로별로 서로 다른 설정을 적용할 수 있습니다.
예를 들어 다음과 같은 설정이 있다면,
location /admin/ {
    deny all;
}
/admin/으로 시작하는 주소에 접근할 경우 403 Forbidden이 발생합니다.
또한 특정 IP 주소만 허용하는 설정도 사용할 수 있습니다.
location /private/ {
    allow 192.168.0.10;
    deny all;
}
따라서 특정 페이지에서만 403 오류가 발생한다면 해당 URL에 적용되는 location 설정을 확인해야 합니다.
특히 다음과 같은 항목을 찾아보는 것이 좋습니다.
allow
deny
auth_basic
return 403
이러한 설정이 의도하지 않게 적용되어 있는지 확인하면 접근 차단의 원인을 찾는 데 도움이 됩니다.
8. Nginx 설정을 변경했다면 문법 검사하기
Nginx 설정 파일을 수정한 뒤에는 바로 서버를 재시작하지 않는 것이 좋습니다.
먼저 다음 명령으로 설정 문법을 검사합니다.
sudo nginx -t
설정에 문제가 없다면 테스트가 정상적으로 완료되었다는 메시지가 표시됩니다.
그다음 변경된 설정을 적용할 수 있습니다.
sudo systemctl reload nginx
설정 파일에 오타나 문법 오류가 있는 상태에서 서비스를 재시작하면 웹사이트 전체에 영향을 줄 수 있습니다.
따라서 설정 수정 → nginx -t 검사 → 설정 적용 순서를 지키는 것이 안전합니다.
9. SELinux가 활성화되어 있는지 확인하기
일부 리눅스 서버에서는 SELinux가 파일 접근을 제한하면서 403 오류가 발생할 수도 있습니다.
현재 상태는 다음 명령으로 확인할 수 있습니다.
getenforce
결과가 다음과 같이 표시된다면,
Enforcing
SELinux가 활성화되어 있는 상태입니다.
이 경우 일반적인 파일 권한이 정상이어도 SELinux의 보안 컨텍스트 때문에 Nginx가 파일에 접근하지 못할 수 있습니다.
이런 환경에서는 보안 기능을 무조건 해제하기보다 해당 파일과 디렉터리에 올바른 보안 컨텍스트가 적용되어 있는지 확인하는 것이 좋습니다.
10. chmod 777로 해결하려고 하지 않기
Nginx 403 오류를 검색하다 보면 chmod 777을 사용하라는 방법을 접할 수 있습니다.
예를 들어 다음과 같은 명령입니다.
chmod -R 777 /var/www/html
하지만 웹 서버에서 이러한 방식으로 문제를 해결하는 것은 권장하지 않습니다.
777 권한은 매우 넓은 접근 권한을 부여하기 때문에 서버의 보안 수준을 낮출 수 있습니다.
403 오류가 발생했다고 해서 무조건 파일 권한을 크게 변경하기보다는 현재 권한과 Nginx 실행 계정을 먼저 확인하고 필요한 최소 권한만 설정하는 방식이 적절합니다.
Nginx 403 오류 해결을 위한 점검 순서
403 Forbidden 오류가 발생했다면 다음 순서로 확인하면 편리합니다.
① 오류 로그 확인
sudo tail -n 50 /var/log/nginx/error.log
② Nginx root 확인
sudo nginx -T
root 경로가 실제 웹 파일 위치와 일치하는지 확인합니다.
③ 파일 존재 여부 확인
ls -l /var/www/html/index.html
④ 디렉터리 권한 확인
ls -ld /var/www/html
상위 디렉터리의 접근 권한도 확인합니다.
⑤ index 설정 확인
index index.html index.htm;
실제 기본 페이지와 설정된 파일명이 일치하는지 확인합니다.
⑥ location 설정 확인
allow, deny, auth_basic, return 403 등의 접근 제한 설정을 확인합니다.
⑦ SELinux 확인
getenforce
SELinux를 사용하는 환경이라면 보안 정책과 컨텍스트도 확인합니다.
Nginx 403과 404의 차이
Nginx를 처음 사용하는 경우 403과 404 오류를 비슷하게 생각할 수 있지만 의미는 다릅니다.
404 Not Found는 서버가 요청한 리소스를 찾지 못했다는 의미입니다.
반면 403 Forbidden은 요청한 리소스가 존재하더라도 서버가 해당 리소스에 대한 접근을 허용하지 않는 상황에서 나타날 수 있습니다.
따라서 404 오류에서는 파일 위치와 URL, root, location 등의 경로 설정을 중심으로 확인하는 것이 좋습니다.
403 오류에서는 여기에 더해 파일 및 디렉터리 권한과 접근 제한 설정까지 확인해야 합니다.
마무리
Nginx 403 Forbidden 오류는 하나의 원인으로만 발생하지 않습니다. 파일 권한뿐 아니라 디렉터리 권한, Nginx의 root 설정, location 규칙, index 파일, 접근 제한 설정, SELinux 정책 등이 함께 영향을 줄 수 있습니다.
문제가 발생했다면 먼저 Nginx 오류 로그를 확인하고 실제 웹 파일의 위치를 확인하는 것이 좋습니다. 이후 파일과 디렉터리 권한을 점검하고 root와 location 설정을 비교하면 원인을 보다 빠르게 좁혀갈 수 있습니다.
또한 문제를 해결하기 위해 무조건 chmod 777을 적용하는 것은 피해야 합니다. 웹 서버는 정상적인 작동뿐만 아니라 보안도 중요하기 때문에 필요한 범위에서 최소한의 권한을 설정하는 것이 중요합니다.
Nginx를 안정적으로 운영하려면 오류가 발생했을 때 바로 설정을 변경하기보다 로그 확인 → 경로 확인 → 권한 확인 → 설정 확인 → 테스트 및 적용이라는 순서로 문제를 해결하는 습관을 만드는 것이 도움이 됩니다.