웹 서비스를 운영하다 보면 Nginx와 같은 웹 서버(Web Server)와 Node.js, Spring Boot, Django 등 애플리케이션 서버(WAS)를 조합해 사용하는 구조를 흔히 접하게 됩니다. Modern Web Architecture에서 표준으로 자리 잡은 Nginx Reverse Proxy(리버스 프록시)의 핵심 작동 원리와 웹 서버와 애플리케이션 서버를 연결하는 실전 방법을 상세히 다룹니다.
1. Nginx Reverse Proxy의 기본 개념과 동작 원리
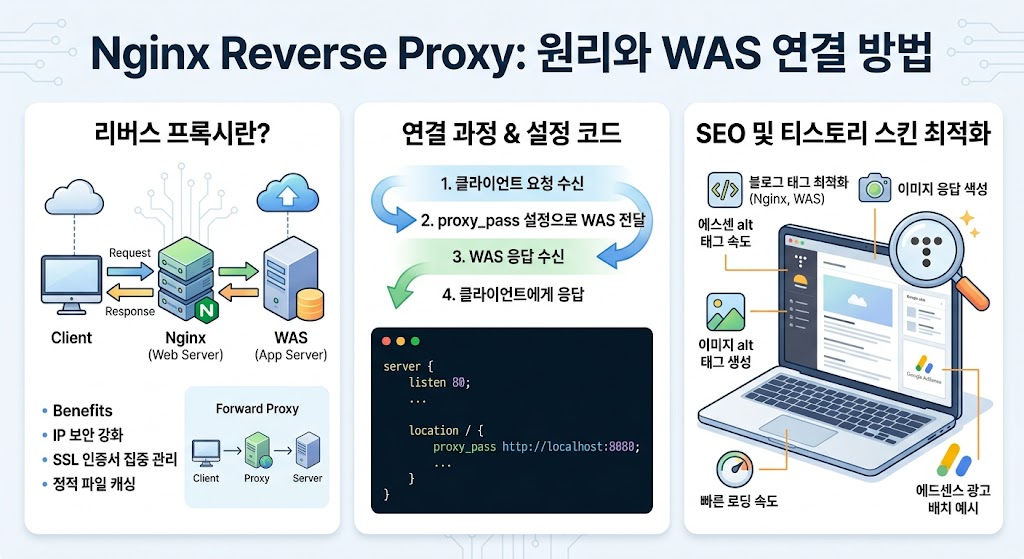
Forward Proxy vs Reverse Proxy
- Forward Proxy(포워드 프록시): 클라이언트(사용자) 단에 위치하여 사용자의 IP를 감추고 외부 인터넷 서버에 접근할 때 중간 매개 역할을 합니다.
- Reverse Proxy(리버스 프록시): 서버(백엔드) 단에 위치하여 외부에서 들어오는 모든 클라이언트 요청을 가장 먼저 받아 내부의 실제 애플리케이션 서버로 전달합니다.
[클라이언트/웹 브라우저]
        │ (HTTP/HTTPS 요청)
        ▼
   [Nginx (Reverse Proxy)] ─── (포트 80 / 443)
        │
        │ (내부 트래픽 포워딩)
        ▼
   [애플리케이션 서버 (WAS)] ─── (포트 3000 / 8000 / 8080)
 (Node.js, Spring, Django 등)
클라이언트는 내부 애플리케이션 서버의 직접적인 IP나 포트를 알 수 없으며, 모든 통신은 Nginx를 거쳐 이루어집니다.
2. Nginx를 리버스 프록시로 사용하는 4가지 이유
- 보안성 강화 (Security): 내부 WAS의 포트(예: 8080)를 외부에 직접 노출하지 않고 Nginx만 오픈하여 디도스(DDoS) 공격 방어 및 내부 네트워크 보호 효과를 얻습니다.
- SSL/TLS 암호화 부하 분산 (SSL Termination): HTTPS 인증서 관리를 Nginx 한 곳에서 일괄 처리하여 백엔드 애플리케이션 서버의 암호화 연산 부담을 줄입니다.
- 로드 밸런싱 (Load Balancing): 트래픽이 몰릴 때 여러 대의 WAS로 요청을 균등하게 분산시켜 서버 인프라의 안정성을 확보합니다.
- 정적 파일 처리 및 캐싱 (Caching): 이미지, CSS, JS 같은 정적 리소스는 Nginx가 직접 빠르게 반환하고, 동적 비즈니스 로직만 WAS로 넘겨 검색엔진이 요구하는 웹 로딩 속도를 최적화합니다.
3. 웹 서버(Nginx)와 애플리케이션 서버(WAS) 연결 실전 설정
실제 서버 설정 파일(nginx.conf 또는 /etc/nginx/sites-available/default)에 적용할 수 있는 기본 가이드입니다.
기본 Nginx Reverse Proxy 설정 예시
Nginx
server {
    listen 80;
    server_name example.com www.example.com;

    # 클라이언트 요청 로그 처리
    access_log /var/log/nginx/app_access.log;
    error_log  /var/log/nginx/app_error.log;

    location / {
        # 내부 애플리케이션 서버 주소로 포워딩 (예: Node.js 3000 포트)
        proxy_pass http://127.0.0.1:3000;

        # 헤더 정보 보존 (SEO 및 IP 추적용)
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        # 연결 타임아웃 설정
        proxy_connect_timeout 60s;
        proxy_send_timeout 60s;
        proxy_read_timeout 60s;
    }
}
필수 프록시 헤더 설정의 역할
- Host $host: 클라이언트가 요청한 본래의 도메인 호스트명을 WAS로 전달합니다.
- X-Real-IP $remote_addr: 프록시를 거치기 전 실제 방문자의 IP 주소를 WAS 전달하여 접속 기록 분석에 활용합니다.
- X-Forwarded-For: 거쳐온 프록시 IP 경로 리스트를 전달합니다.
4. Reverse Proxy 구축 시 점검해야 할 핵심사항
- 웹 접근 속도 개선: Gzip 압축 설정(gzip on;)과 정적 파일 캐싱 주기를 길게 가져가 수치화된 페이지 경험 점수를 상승시킵니다.
- SSL(HTTPS) 인증서 필수 적용: Let's Encrypt 등을 활용해 443 포트 연결을 표준화하고, HTTP 접근 시 301 리다이렉트 처리로 도메인 파워를 하나로 집중시킵니다.
- 타임아웃 제어: WAS 처리가 지연될 때 프록시 단에서 발생하는 502 Bad Gateway 오류를 미연에 방지하도록 적절한 proxy_read_timeout 값을 할당합니다.
Nginx Reverse Proxy는 단순한 트래픽 전달자를 넘어, 전체 서버 시스템의 보안과 응답 속도를 향상하는 핵심적인 인프라 레이어입니다.